İsviçre
Paketiniz Geldi size Ulaşamadık Şeklindeki Dolandırıcı Mesajları

İsviçreli Binlerce Kişinin Aldığı Şüpheli SMS Mesajlarının Arkasındaki Gerçekler
İsviçre’deki binlerce kişinin aldığı şaşırtıcı Posta SMS’lerinin arkasında, „Roaming Mantis“ adlı suç çetesi tarafından yapılan sahte balık avı SMS’leri bulunuyor. Bu kriminal grup, Swisscom ve diğer operatörlerin SMS filtrelerini atlatmak için yeni bir hile geliştirdi.
Öncelikle Phishing ‚Balık Avı‘ ya da ‚oltalama‘ denilen dolandırıcılık türü nedir?
Dolandırıcıların rastgele kullanıcı hesaplarına e-mail gönderdikleri bir çevrimiçi saldırı türüdür. E-postalar, bilinen web sitelerinden veya kullanıcının bankasından, kredi kartı şirketinden, e-posta veya internet hizmeti sağlayıcısından gönderilmiş gibi gözükür.
- Dolandırıcılar neyi amaçlıyor?
- Bu mesajlar kimden geliyor? Suçlular kim?
- Mesajı almak veya okumak tehlikeli mi?
- Mesajdaki bağlantıyı açmak tehlikeli mi?
- Balık avı mesajlarını tanımak için ipuçları nelerdir?
- Niçin bu iddia edilen Posta SMS’lerini bu kadar çok insan alıyor?
- Neden mobil iletişim sağlayıcıları bu istenmeyen mesajları filtrelemiyor?
- Şüpheli bir mesaj aldığımda ne yapmalıyım?
- Suçlular telefon numaramı nereden buluyor?
- Neden pek çok kişi tuzağa düşmese de, büyük çaplı balık avı saldırıları karlı oluyor?
- Suçluların büyük ölçüde metin mesajları göndermesi nasıl mümkün oluyor?
- Yetkililer ve iletişim sağlayıcıları ne yapıyor?
- İstenmeyen SMS’lerle mi yaşamak zorundayız?
- Sahtekarlar için tatil hafta sonu yok. Gece gündüz boş durmuyor harıl harıl yeni hilelerle kurban arıyorlar. Şu anda devam eden Smishing kampanyasında (SMS ile balık avı) metin mesajları Devlet Posta Schweizer Post adıyla gönderiliyor. Örnek mesajlar şöyle görünüyor:
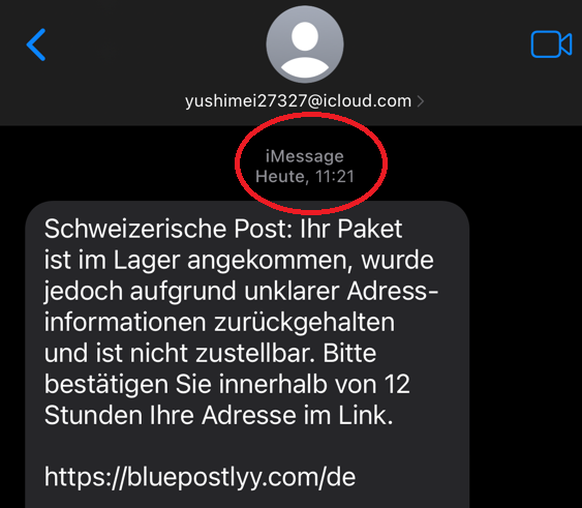
- Adresin eksik olduğu için gönderinin teslim edilemediği iddia ediliyor. Dolandırıcıların sahte Posta mesajında bu şekilde ifade ediliyor. Link, Posta web sitesinin mükemmel bir kopyasına yönlendiriyor. Orada adresinizi, e-posta adresinizi ve telefon numaranızı güncellemeniz isteniyor. Yeniden teslimat için 0.27 İsviçre Frankı hizmet ücreti alınacağı belirtiliyor. Bu ücreti çevrimiçi olarak kolayca kredi kartıyla ödeyebilirsiniz.
Sahte Posta SMS’leri
Gerçek Devlet Postası paketleriniz ya da Online Spiarişleriniz için asla e-posta, SMS veya telefonla şifre veya kredi kartı bilgileri istemez. Ekran görüntüsü:
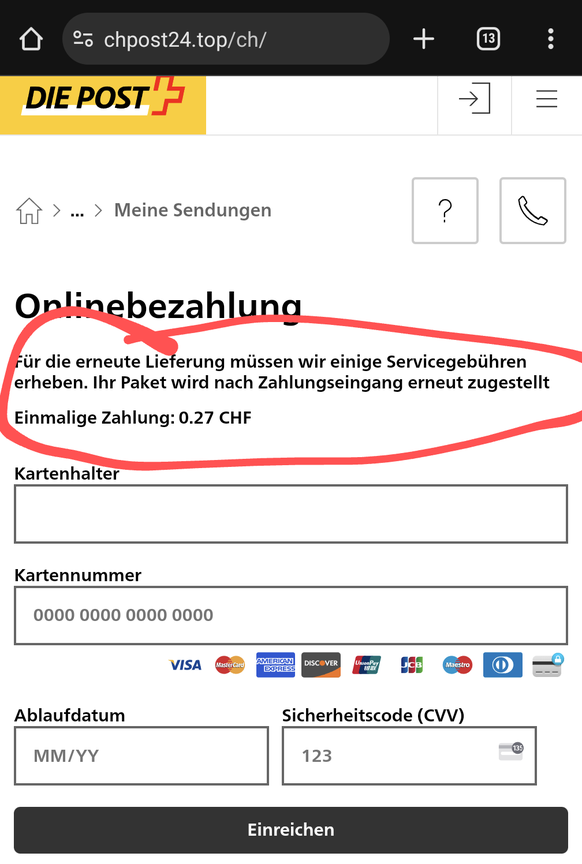
Gerçek Post, asla e-posta, SMS veya telefon aracılığıyla şifre veya kredi kartı bilgisi istemez.
Suçlular, kişisel bilgilerin yanı sıra kredi kartı bilgilerine de göz dikmiş durumda; bu bilgileri dolanrıcıılıkla elde etmek istiyorlar. Zürih Kanton Polisi, „Veriler genellikle alışverişlerde kullanılıyor, ancak abonelik tuzakları için de kullanılabilir“ diyor.
Bu mesajlar kimden geliyor? Suçlular kim?
Roaming Mantis adıyla bilinen bu kampanyaların arkasındaki suçlular, özellikle 2019’dan bu yana Asya ülkelerinin yanı sıra çeşitli Avrupa ülkelerini de hedefleyen bir Asya kökenli grup. Daniel Stirnimann, İsviçre İnternet adreslerinin işletilmesi ve güvenliğinden sorumlu olan Switch Vakfı’ndan bir güvenlik uzmanı olarak bunu belirtiyor.
Bu grup, 2019’un Haziran ayında İsviçre Postası adına Apple kimlik bilgisi avı (phishing) operasyonu düzenledi. Suçlular, elde ettikleri Apple kullanıcı verileriyle özellikle iTunes kuponları satın aldılar.
„Kasım 2022’den beri Roaming Mantis’i İsviçre’de neredeyse hiç görmüyoruz,“ diyor Stirnimann. Bunun büyük ölçüde, Swisscom’un Mart 2022’de bir SMS filtresi tanıtmasından kaynaklandığını belirtiyor. Sunrise ve Salt da ardından geldi.
Yaklaşık olarak Ağustos 2023’ten bu yana Roaming Mantis’in İsviçre’de tekrar aktif olduğunu, o zamandan beri özellikle kredi kartı avı (phishing) ile uğraştıklarını belirtiyor. Suçluların, SMS filtresini nasıl atlattıklarını, cevaplar 6 ve 7’de göreceğimizi ifade ediyor.
Mesajı açmak tehlikeli mi?
İlgili uzmanlara göre, bu tür mesajların alınması veya okunması genellikle tehlikeli değildir. Bununla birlikte, mesajda bulunan bağlantıya tıklamanın veya verilen talimatları izlemenin riskli olabileceği konusunda uyarıda bulunuluyor. Dolandırıcılar, genellikle bu tür mesajlarda kişisel bilgileri ve kredi kartı bilgilerini çalmak için tasarlanmış sahte web sitelerine yönlendirme yaparlar. Bu nedenle, alınan bir mesajın güvenilir olup olmadığını değerlendirmek ve şüpheli bir durumda dikkatli olmak önemlidir.
Bununla birlikte, mesajlara verilen yanıtların ya da içerdikleri bağlantıların tehlikeli olabileceği konusunda dikkatli olunmalıdır. Bu tür dolandırıcılık girişimlerine karşı dikkatli olmak ve mesajları gönderenin kimliğini doğrulamak önemlidir.
Bu tür mesajların gönderenlerinin kimlik bilgilerini sahte olabileceği unutulmamalıdır. Dolayısıyla, alınan herhangi bir mesajın güvenilirliğini doğrulamak için, resmi iletişim kanallarını kullanmak ve şüpheli bir durumda ilgili yetkililere başvurmak önemlidir. Bu tür dolandırıcılık girişimlerine karşı genel olarak dikkatli olmak ve kişisel bilgilerinizi korumak için en iyi uygulamaları takip etmek önemlidir.
Linki tıklamak tehlikeli mi?
Şimdiye kadar, bu sahte SMS’lerin açılmasının veya okunmasının tehlikeli olmadığı belirtiliyor. Ancak, içerdiği şüpheli bağlantıları tıklamaktan kaçınmanız gerektiği vurgulanıyor. Özellikle 2019’da aynı dolandırıcıların Android kullanıcılarını zararlı bir uygulama indirmeye teşvik etmeye çalıştığı hatırlatılıyor. Bu tür bir indirme başarılı olduğunda, kişisel veriler çalınmış ve mobil cihazlar daha fazla dolandırıcılık amaçlı kullanılmıştır.
Bu nedenle, güvenilmeyen bağlantılar veya uygulamalar hakkında dikkatli olmak önemlidir. Herhangi bir şüpheli mesaj veya bağlantı aldığınızda, onları açmadan önce güvendiğiniz bir kaynaktan doğrulamak iyi bir uygulama olabilir.
Oltalama yani Pfishing olduğunu nasıl anlarız ?
Tobias Lang, İsviçre Postası’nın sözcüsü, şu açıklamayı yapıyor:
„+84 ile başlayan numara bir Posta numarasını işaret etmiyor ve bitly.ws/ bağlantısı Posta ile hiçbir ilişkisi bulunmuyor.“ Metin mesajındaki bağlantı chpost24.top/ch adresine yönlendiriyor. „Bu ne güvenli bir bağlantıdır (https:// eksik) ne de bir Posta web sitesidir. Gömülü bağlantının post.ch, poste.ch, posta.ch veya swisspost.ch veya swisspost.com ile bitmediği görülerek tanımlanabilir.“
„0.27 CHF’lik ödeme miktarı da şüphelidir.“ Bu, birçok kişinin düşünmeden ödeme yapmasını ve kredi kartı bilgilerini girmesini sağlamak için bilinçli olarak düşük seçilmiştir.
Bu örnekte, şüpheli gönderici +84 olan SMS’in muhtemelen Roaming Mantis adlı suç örgütünün başka bir kurbanının enfekte bir akıllı telefonundan geldiği düşünülmektedir. Bu kişi muhtemelen telefonunun phishing dolandırıcılığı için kullanıldığını bilmiyor.
Ancak, dolandırıcılar her zaman işleri kolaylaştırmazlar: phishing SMS’lerde gönderenin adı web araçları kullanılarak sahte yapılabilir – mesajların daha inandırıcı görünmesi sağlanır.
Önemli Not: Genel olarak sözcü Lang , „Posta asla müşterilerinden e-posta, SMS veya telefon aracılığıyla şifreler veya kredi kartı bilgileri gibi kişisel güvenlik ögelerini istemez,“ diye vurguluyor.
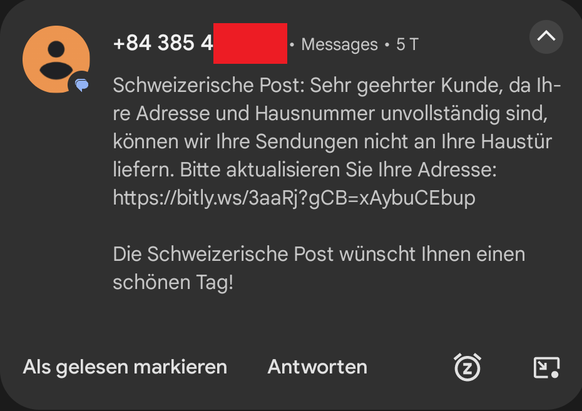
- örneğin +84 numarasından anlaşılabileceği gibi, bu mükemmel Almanca metin de Devlet Postanesinden değil.
- Güvensiz Bağlantılar: Mesajda paylaşılan bağlantılar genellikle güvenilmez ve sahte web sitelerine yönlendirebilir. Gerçek kurumlar genellikle resmi web sitelerinden bağlantılar paylaşır.
- Dil ve Yazım Hataları: Phishing mesajları genellikle dil ve yazım hataları içerir. Profesyonel kuruluşlar genellikle yazım ve dil konusunda daha dikkatli olurlar.
- Baskı ve Tehdit: Phishing mesajları sıklıkla acil bir eylem gerektiren veya tehdit içeren ifadeler içerir. Gerçek bir kuruluş, size hemen yanıt vermenizi veya özel bilgilerinizi paylaşmanızı istemez.
- Kişisel Bilgi Talebi: Sahte mesajlar genellikle kişisel veya finansal bilgilerinizi isteyen bağlantılar içerir. Güvenilir bir kuruluş, hassas bilgilerinizi e-posta veya SMS yoluyla istemez.
- Bilinmeyen Göndericiler: Mesaj gönderenin tanınmayan bir e-posta adresi veya numarası olması bir uyarı işareti olabilir. Güvenilir kuruluşlar genellikle tanınabilir iletişim bilgileri kullan
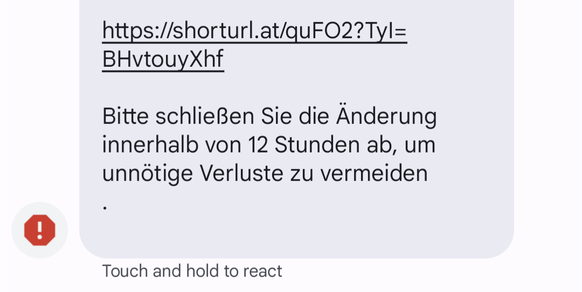
Hile girişimleri genellikle kısa süre sınırlamaları veya keskin bir S (ß) ile belirginleşir. Suçlular, paketin geri gönderileceğini belirterek, kurbanlarını sıkıştırmak için genellikle 12 saat içinde hareket etmelerini talep ederler.
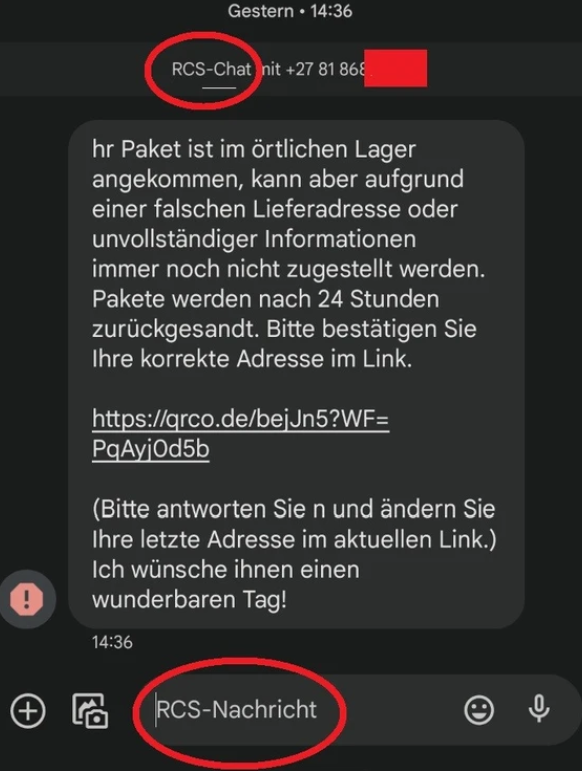
Dolandırıcılar, İsviçre’deki SMS Filtrelerini Atlamak için Yöntem Değiştiriyor
İsviçre’deki mobil operatörlerin SMS filtrelerinden kaçmak için bazı suçlular, taktiklerini değiştirmeye başladı. Swisscom, Sunrise ve Salt gibi operatörler, sahtekâr phishing SMS’lerini engellemek için SMS filtreleri kullanıyor. Ancak, suçlular artık bu filtreleri aşmak için farklı bir yol buldular.
Swisscom basın sözcüsüne göre, SMS içindeki bağlantılar otomatik olarak tehlikeli URL’lerin bir karaliste ile karşılaştırılıyor ve tehlikeli bağlantılar engelleniyor. Bu sayede, kullanıcılar potansiyel olarak zararlı bağlantılara tıklamaktan korunuyorlar. Ancak, suçlular artık bu tür filtrelemeyi atlayacak yöntemler geliştirdiler.
Özellikle, suçlular SMS yerine Android’de RCS mesajları ve iPhone’da iMessage kullanarak mesajlar gönderiyorlar. Bu modern iletişim yöntemleri, Swisscom ve diğer mobil operatörler tarafından filtrelenmiyor. Dolayısıyla, suçlular bu yeni yöntemlerle filtrelemeden kaçarak daha fazla kişiye ulaşmayı hedefliyorlar.
Güvenlik uzmanı Daniel Stirnimann’a göre, suçluların bu yeni taktikleri, İsviçre’nin bu iletişim protokollerini desteklemesine ve buna karşın bir spam filtresinin bulunmamasına dayanıyor. Bu durum, suçluların daha etkili bir şekilde phishing saldırıları gerçekleştirmelerine olanak tanıyor.
Swisscom ve diğer operatörler, bu yeni tehdide karşı önlemler almak için çaba gösteriyorlar. Ancak, kullanıcıların da dikkatli olmaları ve bilinmeyen bağlantılara tıklamamaları önemli.
RCS Sohbeti SMS’nin Yerini Alıyor: Swisscom ve Diğerlerinin SMS Spam Filtreleri iMessage, WhatsApp veya RCS Mesajlarını Engelleyemiyor
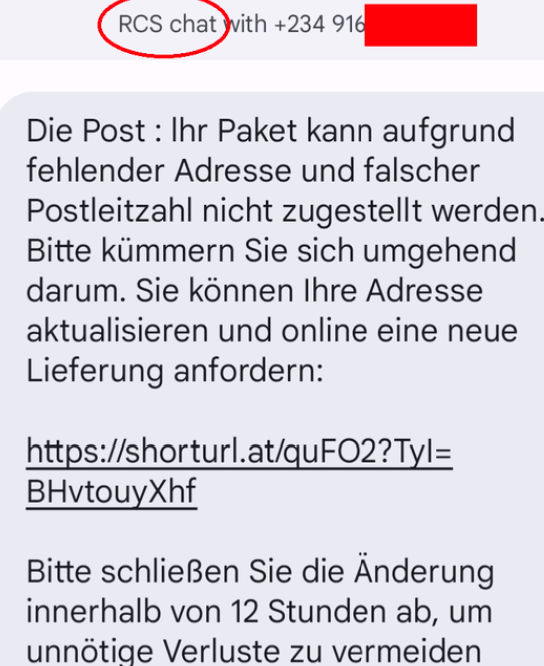
Swisscom ve diğer İsviçre mobil operatörlerinin SMS spam filtreleri, iMessage, WhatsApp veya RCS mesajlarını engelleyemiyor. En büyük İsviçre mobil operatörü, „RCS ve iMessage gibi metin mesajlarını, aynı zamanda WhatsApp ve diğerlerini Swisscom filtreleyemez. Bu yalnızca ilgili hizmet sağlayıcılar tarafından yapılabilir“ diyor. Swisscom, topu Google, Apple ve Meta’ya atıyor.
Eski, şifrelenmemiş SMS mesajlarından farklı olarak, mobil operatörler şifreli WhatsApp veya iMessage mesajlarının içeriğini görmüyor ve bu nedenle engelleyemiyorlar. İçerik, dolayısıyla Apple, Meta vb. chat uygulaması tarafından cihazdaki son kullanıcıda ancak phishing olarak analiz edilebilir.
Google, dolandırıcı chat mesajlarını doğrudan akıllı telefonda engellemeye çalışıyor. Bu, mağdur kişiler tarafından olabildiğince hızlı bir şekilde bildirildiğinde daha iyi çalışır.
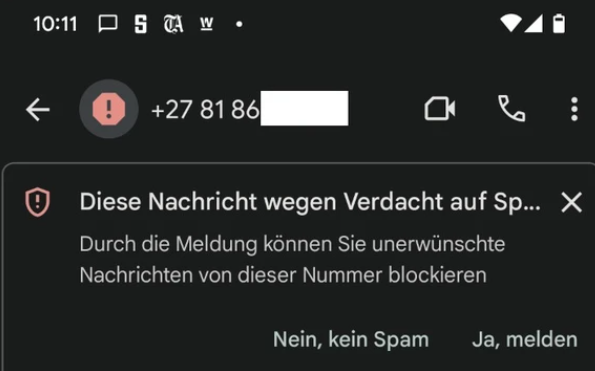
Google’ın Messages Uygulaması, Şüpheli RCS Mesajlarını Tanımaya ve Doğrudan Spam Klasörüne Taşımaya Çalışıyor
Google’ın Messages uygulaması, şüpheli RCS mesajlarını cihazda tanımaya ve doğrudan spam klasörüne taşımaya çalışıyor. Dolayısıyla, Google ve Apple, şifreli mesajlarla da phishing’e karşı güçsüz kalıyor. Önemli olan, sohbet uygulamalarının bir spam koruması içermesidir. „Genellikle şüpheli mesajları işaretleyip geri bildirebilirsiniz“ diyor Stirnimann.
RCS mesajları, adeta SMS’nin yerini alan iletişim teknolojisi, uçtan uca şifrelemenin varsayılan olarak „devre dışı“ olduğunu belirtiyor güvenlik uzmanı. „Burada, düşünüyorum ki, hem Apple, hem de Google ve mobil sağlayıcılar, spam RCS mesajlarını cihaza ulaşmadan önce engellemek için bir şeyler yapabilirler“ diyor. Ancak Swisscom, RCS’yi artık desteklemediğini belirtiyor ve ekliyor: „Bu nedenle, trafiği göremiyoruz ve dolayısıyla filtreleyemiyoruz. Bu nedenle, şu anda böyle bir filtre çözümü için planlarımız yok.“
Şüpheli Bir Mesaj Aldığınızda Ne Yapmalısınız?
Posta, öncelikle gönderenin telefon numarasının mantıklı olup olmadığını, dilin doğru olup olmadığını ve geçerli bir gönderen adının görünüp görünmediğini dikkatlice kontrol etmenizi önerir. Özellikle, üzerine tıklamadan önce bağlantıları kesinlikle kontrol etmeniz önemlidir. Güvenlik uzmanı Stirnimann bu konuda bir tavsiye sunar:
„Şüpheli bir mesaj aldığınızda yapabileceğiniz basit bir ipucu, önce hiçbir şey yapmamak ve mesaj üzerinde en az 24 saat beklemektir. Çoğu phishing sitesinin 24 saat içinde engelleneceği tahmin edilir. Alternatif olarak, etkilenen kişilerin şirkete telefonla ulaşıp mesajın gerçekliğini sormasıdır.“
Daha güvenli olmak isteyenler, paket takibi yapmak için Posta veya ilgili kurye servisinin web sitesini doğrudan tarayıcıda açmalı ve paketin durumunu kontrol etmelidir.
Bunun yerine, alınan bir bağlantıyı CheckShortURL web sitesiyle test edebilirsiniz. Bu, genellikle kriptik kısa bağlantıya tıklarsanız sizi nereye yönlendireceğini gösterir. Bir dolandırıcılık girişimi, gömülü bağlantının post.ch adresine değil, chpost24.top/ch gibi web sitelerine yönlendirmesinden anlaşılabilir.
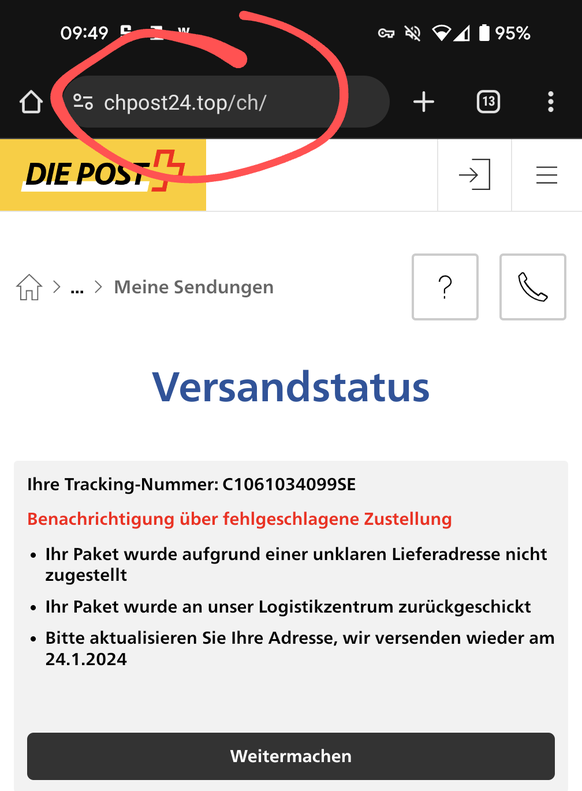
Phishing Siteleri, URL haricinde oldukça profesyonel görünüyor.
En küçük şüphede bile, „Bu tür SMS’lerin alıcıları, içerdikleri bağlantıyı tıklamamalı ve asla uzaktan erişim yazılımı yüklemeye yönelik taleplere uymamalıdır,“ diyor Federal Siber Güvenlik Dairesi (BACS).
Posta, bir mesajın şüpheli görünmesi durumunda, müşteri hizmetlerine (İletişim Merkezi 0848 888 888) başvurmayı veya Posta’nın web sitesinde bilgi edinmeyi öneriyor.
Ayrıca, Phishing sitelerinin daha hızlı bir şekilde kapatılabilmesi için ulusal Siber Güvenlik Merkezi’ne bir bildirimde bulunmanın yardımcı olacağını belirtiyorlar (reports@antiphishing.ch).
Oltalama yöntemiyle kurulan tuzağı nasıl anlarız ?
İsviçre’den AGİT başkanlık krizine üç yıllık çözüm önerisi: Gözler Lugano zirvesinde
İsviçre Dışişleri Bakanı Ignazio Cassis, Avrupa Güvenlik ve İşbirliği Teşkilatı’nın (AGİT/OSCE) gelecek dönem başkanlıkları için yeni bir diplomatik girişim başlattı. Viyana’da sunulan öneri, 2027–2029 yıllarını kapsayan üç yıllık bir çözüm paketi içeriyor. Plan geniş destek görse de nihai uzlaşma henüz sağlanmadı.
BERN / VİYANA – 20 Kasım 2026 | İsviçre’nin Sesi
İsviçre, Avrupa Güvenlik ve İşbirliği Teşkilatı’nın gelecek yıllardaki başkanlık sorununu çözmek amacıyla diplomatik girişimlerini yoğunlaştırdı.
İsviçre Federal Konsey Üyesi ve Dışişleri Bakanı Ignazio Cassis, 19 Kasım Perşembe günü Avusturya’nın başkenti Viyana’da düzenlenen özel toplantıda 2027, 2028 ve 2029 dönemlerini kapsayan bir başkanlık paketi sundu.
İsviçre Federal Dışişleri Bakanlığı’nın açıklamasına göre önerinin temel amacı, teşkilatın çalışmalarında sürekliliği sağlamak ve üye ülkeler arasında uzlaşmaya ulaşmak.
Başkanlık konusunda neden sorun yaşanıyor?
AGİT, Avrupa, Kuzey Amerika ve Orta Asya’dan 57 katılımcı devleti bir araya getiren uluslararası bir güvenlik ve diplomasi platformu.
Teşkilatın başkanlığı belirli dönemlerde katılımcı ülkeler arasında el değiştiriyor.
Ancak 2027 yılında hangi ülkenin başkanlığı üstleneceği konusunda henüz ortak karar alınamadı.
AGİT’te başkanlık kararları için katılımcı devletler arasında uzlaşma gerekiyor.
Bu durum, farklı ülkelerin adaylıkları konusunda anlaşmazlık yaşandığında karar alınmasını güçleştiriyor.
İsviçre neden üç yıllık çözüm önerdi?
İsviçre, tek bir yılın başkanlığı üzerinde anlaşmaya çalışmak yerine 2027–2029 dönemini birlikte ele alan bir paket hazırlanmasını önerdi.
Bu yaklaşımla ülkelerin farklı dönemlerde başkanlık üstlenmesine yönelik taleplerinin birlikte değerlendirilmesi hedefleniyor.
İsviçre hükümetine göre üç yıllık çözüm, teşkilatın çalışmalarını daha iyi planlamasına, kurumsal sürekliliğin korunmasına ve bölgesel dengenin gözetilmesine yardımcı olabilir.
Hangi ülkeler başkanlık istiyor?
İsviçre Federal Dışişleri Bakanlığı’nın 19 Kasım açıklamasında altı ülkeye ilişkin bilgi verildi.
Ermenistan, Avusturya, Azerbaycan ve Norveç başkanlık üstlenmeye hazır olduklarını ifade etti.
Kıbrıs ve Gürcistan ise daha önce açıkladıkları adaylıklarını yeniden teyit etti.
Ancak bu ülkelerin hangi yıllarda başkanlık yapacağı konusunda kesin bir karar alınmadı.
Kıbrıs ve Gürcistan’ın adaylıkları da henüz gerekli uzlaşmaya ulaşmış değil.
Bu nedenle görüşmelerin sürmesi gerekiyor.
57 ülkenin desteği neden önemli?
AGİT’in çalışma biçiminde uzlaşma ilkesi önemli bir yere sahip.
Bir önerinin çok sayıda ülke tarafından desteklenmesi diplomatik açıdan önemli olsa da tek başına nihai karar anlamına gelmiyor.
İsviçre’nin üç yıllık paketinin genel yaklaşımı geniş destek gördü.
Bununla birlikte bütün katılımcı devletlerin kabul edebileceği ayrıntılı bir çözüm üzerinde çalışmalar devam ediyor.
Ignazio Cassis’in rolü
İsviçre, 2026 yılında AGİT dönem başkanlığını yürütüyor.
Bu nedenle Ignazio Cassis, yalnızca İsviçre Dışişleri Bakanı olarak değil, AGİT Dönem Başkanı sıfatıyla da diplomatik temaslarda bulunuyor.
Cassis, Viyana’daki özel Daimî Konsey toplantısını başkanlık sorununu ele almak amacıyla düzenledi.
Toplantının hedefi, ülkeler arasındaki görüşmeleri hızlandırmak ve gelecek dönemin başkanlık yapısında uzlaşma sağlamak.
Avrupa güvenliği açısından neden önemli?
AGİT, güvenlik, çatışmaların önlenmesi, diplomatik diyalog ve ülkeler arası iş birliği konularında faaliyet gösteriyor.
Avrupa’da güvenlik sorunlarının yoğunlaştığı bir dönemde teşkilatın çalışmalarının kesintiye uğramaması önem taşıyor.
İsviçre makamları, AGİT’in farklı ülkeleri aynı masada buluşturan bir platform olarak korunmasını 2026 başkanlığının öncelikleri arasında gösteriyor.
Gözler Lugano toplantısında
Diplomatik sürecin bir sonraki önemli aşaması İsviçre’de gerçekleşecek.
AGİT Bakanlar Konseyi toplantısı 3 ve 4 Aralık 2026 tarihlerinde Lugano’da düzenlenecek.
Ticino kantonundaki toplantıya katılımcı ülkelerin dışişleri temsilcilerinin katılması bekleniyor.
İsviçre, başkanlık konusunda uzlaşma sağlanması için bu toplantıya kadar diplomatik görüşmeleri sürdürecek.
Lugano için ne anlama geliyor?
Lugano, Aralık ayında Avrupa güvenliğine ilişkin önemli diplomatik görüşmelere ev sahipliği yapacak.
Toplantı, İsviçre’nin 2026 AGİT başkanlığı çerçevesindeki önemli uluslararası organizasyonlarından biri olacak.
Ancak başkanlık anlaşmasının Lugano’da kesin olarak imzalanacağı veya bütün sorunların çözüleceği henüz söylenemez.
Bu sonuç, katılımcı ülkeler arasındaki görüşmelere bağlı.
Son durum
19 Kasım itibarıyla İsviçre’nin üç yıllık önerisi geniş destek aldı.
Buna rağmen 2027, 2028 ve 2029 başkanlıklarını hangi ülkelerin üstleneceği henüz kesinleşmedi.
Diplomatik temasların Aralık ayındaki Lugano toplantısı öncesinde devam etmesi bekleniyor.
Kaynaklar: İsviçre Federal Dışişleri Bakanlığı, 19 Kasım 2026 tarihli resmî açıklama; AGİT dönem başkanlığı basın duyurusu.
İsviçre’nin Sesi | +41 Haber
www.isvicreninsesi.ch
Gündem
Zürih’teki Pöschwies Cezaevi yenilenecek: Hükümet 19 milyon franklık planlama bütçesini onayladı
Zürih Kantonu Hükümeti, Regensdorf’ta bulunan Pöschwies Cezaevi’nin kapsamlı yenilenmesi için 19 milyon İsviçre frangı tutarında planlama kredisi onayladı. İsviçre’nin 399 kişilik kapasitesiyle en büyük ceza infaz kurumunda elektrik ve sıhhi tesisat sistemlerinin yenilenmesi, yangın ve deprem güvenliğinin güçlendirilmesi hedefleniyor. Çalışmalar sırasında yaklaşık 90 kişilik geçici bir cezaevi binası da inşa edilecek.
ZÜRİH – 20 Kasım 2026 | İsviçre’nin Sesi
İsviçre’nin en büyük ceza infaz kurumu olan Pöschwies Cezaevi, kapsamlı bir modernizasyon sürecine hazırlanıyor.
Zürih Kantonu Hükümeti, 19 Kasım 2026 tarihinde yayımladığı açıklamada, cezaevi binalarının yenilenmesine yönelik proje çalışmalarının başlatılması için 19 milyon franklık krediye onay verdiğini duyurdu.
Kanton yönetimine göre yaklaşık 30 yıldır yoğun biçimde kullanılan tesislerde önemli teknik yenilemeler gerekiyor.
İsviçre’nin en büyük ceza infaz kurumu
Regensdorf belediyesinde bulunan Pöschwies Cezaevi, hüküm giymiş erkekler için toplam 399 kişilik kapasiteye sahip.
Bu kapasiteyle İsviçre’nin en büyük ceza infaz kurumu olarak kabul ediliyor.
Cezaevi binaları 1987 ile 1995 yılları arasında inşa edildi.
Kanton yönetimi, uzun yıllar boyunca yoğun biçimde kullanılan yapıların artık kapsamlı bakım ve modernizasyona ihtiyaç duyduğunu belirtiyor.
Hangi sistemler yenilenecek?
Açıklanan projede özellikle teknik altyapı ve bina güvenliği ön plana çıkıyor.
Yenileme kapsamında elektrik tesisatlarının ve sıhhi tesisatın bir bölümünün değiştirilmesi planlanıyor.
Bunun yanında deprem güvenliği ve yangından korunma sistemlerinde de gerekli düzenlemelerin yapılması öngörülüyor.
Bu çalışmaların amacı, mevcut binaların güvenliğini artırmak ve tesisin uzun vadeli kullanımını sağlamak.
Yenileme sırasında mahkûmlar nereye yerleştirilecek?
Projenin önemli unsurlarından biri, inşaat çalışmaları devam ederken cezaevi kapasitesinin korunması.
Zürih Kantonu Hükümeti, yenileme sırasında yeterli sayıda tutuklu ve hükümlü yerinin bulunabilmesi için yaklaşık 90 kişilik ek bir bina yapılacağını açıkladı.
Almanca açıklamada “Rochadebau” olarak adlandırılan bu yapı, mevcut binalar yenilenirken kullanılacak.
Kanton yönetimine göre yeni binadaki kapasite, yenileme tamamlandıktan sonra da uzun vadeli olarak değerlendirilebilecek.
Böylece proje yalnızca mevcut binaların yenilenmesini değil, cezaevi altyapısının gelecekteki ihtiyaçlara uyarlanmasını da kapsıyor.
19 milyon frank bütün inşaatın maliyeti mi?
Hayır.
Kanton hükümetinin onayladığı 19 milyon frank, projenin hazırlanması ve planlama çalışmalarının yürütülmesi için ayrılan kaynak.
Bu aşamada teknik ayrıntılar, inşaatın nasıl gerçekleştirileceği ve kesin maliyetler belirlenecek.
Yenileme çalışmalarının toplam yatırım tutarı henüz açıklanmış değil.
Projenin uygulanması için ileride ayrı bir yatırım kredisi kararı alınması gerekecek.
Kanton Parlamentosu da karar verecek
Zürih hükümetinin açıklamasına göre proje, 2027–2030 dönemine ilişkin mali planlarda yer alıyor.
Ancak uygulama aşamasında gerekli yatırım kredisi yalnızca hükümetin kararıyla sonuçlanmayacak.
Zürih Kanton Parlamentosu’nun da ilgili finansman kararını değerlendirmesi gerekecek.
Dolayısıyla 19 milyon franklık planlama kredisinin kabul edilmesi, bütün yenileme projesinin kesin maliyet ve takviminin onaylandığı anlamına gelmiyor.
Güvenlik ve altyapı neden önem taşıyor?
Ceza infaz kurumlarında elektrik, su, yangın güvenliği ve yapı dayanıklılığı gibi sistemler kesintisiz çalışmak zorunda.
Bu sistemlerde yaşanabilecek sorunlar yalnızca binanın bakım maliyetlerini değil, personelin ve cezaevinde bulunan kişilerin güvenliğini de etkileyebilir.
Bu nedenle büyük kamu tesislerinde uzun vadeli bakım planlaması önemli bir yönetim sorumluluğu olarak görülüyor.
Pöschwies projesi, mevcut cezaevi kapasitesi korunurken kapsamlı yenileme yapılmasının gerektirdiği planlama ve finansman süreçlerini de gündeme getiriyor.
Bundan sonra ne olacak?
Zürih Kantonu, onaylanan krediyle proje çalışmalarını başlatacak ve kesin maliyetleri belirleyecek.
Yaklaşık 90 kişilik ek binanın nasıl inşa edileceği ve yenileme aşamalarının nasıl yürütüleceği de bu süreçte netleşecek.
Uygulama için gerekli yatırım kredisi daha sonra hükümet ve Kanton Parlamentosu tarafından ele alınacak.
Kaynaklar: Zürih Kantonu Hükümeti, 19 Kasım 2026 tarihli resmî açıklama; Regierungsratsbeschluss Nr. 1234/2026.
İsviçre’nin Sesi | +41 Haber
www.isvicreninsesi.ch
Gündem
Valais’te 2024 sel felaketiyle ilgili rapor açıklandı: Koruma önlemleri zamanında alınsaydı taşkın önlenebilir miydi?
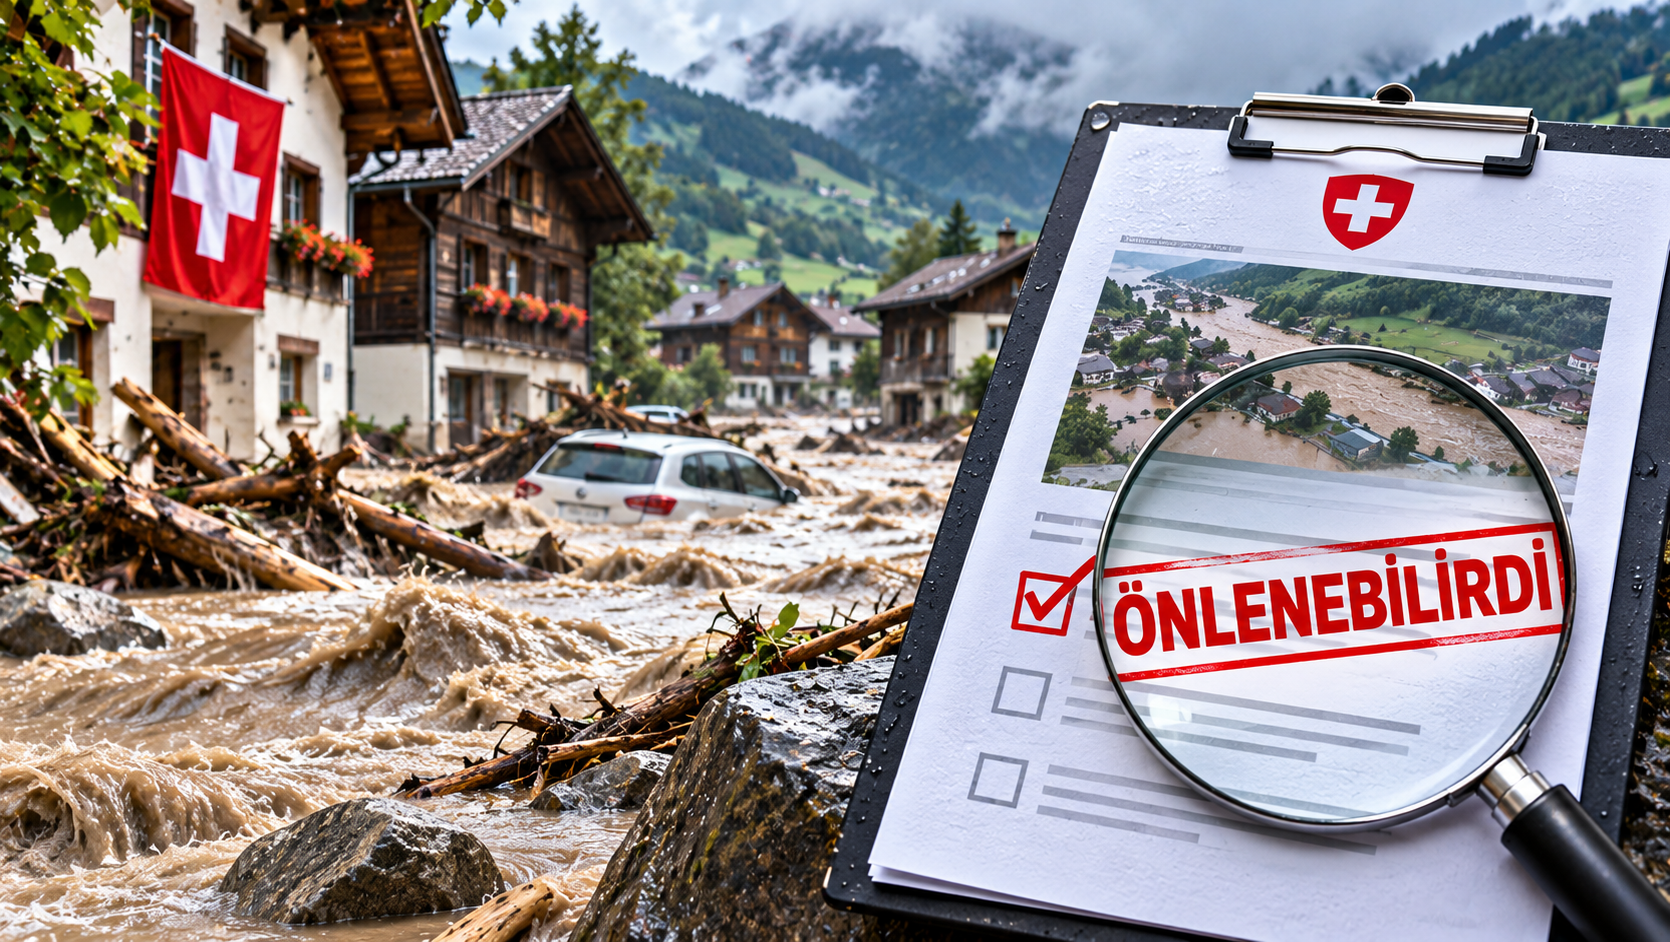
Valais kantonunda 2024 yılında Rhône Nehri’nin taşması sonucu Sierre ve Chippis çevresinde meydana gelen büyük sel felaketiyle ilgili parlamento araştırma komisyonunun raporu yayımlandı. Komisyon, yıllarca geciken sel koruma çalışmalarını ve kamu kurumları arasındaki koordinasyon eksikliklerini eleştirdi.
SION – 20 Kasım 2026 | İsviçre’nin Sesi
Valais kantonunda 29–30 Haziran 2024 gecesi meydana gelen büyük sel felaketi, iki yıl sonra yeniden siyasi gündemin merkezine taşındı.
Rhône Nehri’nin taşması sonucunda Sierre ve Chippis çevresindeki konutlar, altyapı ve sanayi tesisleri büyük zarar görmüştü.
Kanton parlamentosu tarafından oluşturulan araştırma komisyonu, felaket öncesindeki sel koruma çalışmalarını ve yetkili kurumların sorumluluklarını inceledi.
Komisyonun raporu 19 Kasım 2026’da kamuoyuna açıklandı.
Koruma projesi neden tamamlanmadı?
Araştırmanın merkezinde Sierre–Chippis bölgesine yönelik sel koruma projesi bulunuyor.
Projenin ilk aşaması 2008 yılında kamuoyunun incelemesine sunulmuştu.
Ancak 2024’teki sel felaketi yaşandığında söz konusu önlemler henüz tamamlanmamıştı.
Komisyon, proje hazırlığındaki eksiklikleri ve sonraki yıllarda ortaya çıkan kurumlar arası anlaşmazlıkları gecikmenin önemli nedenleri arasında gösterdi.
“Taşkın büyük olasılıkla önlenebilirdi”
Komisyonun değerlendirmesinde, planlanan koruma projesi zamanında uygulanmış olsaydı söz konusu bölgede taşkının büyük olasılıkla meydana gelmeyeceği belirtiliyor.
Bu sonuç, araştırma raporunda yer alan teknik değerlendirmelere dayanıyor.
Bununla birlikte bir felaketin tamamen önlenip önlenemeyeceği, farklı teknik ve çevresel koşullara bağlı bir konu.
Komisyonun vardığı sonuç, olayın bütün sonuçları bakımından kesinleşmiş bir mahkeme kararı olarak değerlendirilmemeli.
Kurumlar arası koordinasyon eleştirisi
Raporda, farklı kanton birimlerinin kendi yetki alanlarına öncelik verdiği ve ortak bir çözüm geliştirmekte zorlandığı ifade ediliyor.
2016 yılında Rhône Nehri’nin üçüncü ıslah programına ilişkin planların kabul edilmesine rağmen bazı kararların yeniden tartışmaya açıldığı belirtiliyor.
Araştırma komisyonu, projenin yönetimi ve siyasi sorumluluklar hakkında da değerlendirmelerde bulundu.
Sanayi tesisleri de zarar gördü
2024’teki taşkın yalnızca konutları ve yolları etkilemedi.
Bölgede faaliyet gösteren sanayi tesisleri de büyük hasar yaşadı.
Bu durum, doğal afetlere karşı altyapı korumasının ekonomik faaliyetler ve istihdam açısından da önem taşıdığını gösterdi.
Kanton hükümeti ne yapacak?
Valais kanton hükümeti, raporun yayımlanmasının ardından sonuçları ve önerileri inceleyeceğini açıkladı.
Hükümet, araştırma komisyonunun değerlendirmelerini analiz ettikten sonra hangi önlemlerin alınacağını kararlaştıracak.
Henüz bütün önerilerin kabul edildiği veya uygulanmaya başlandığı açıklanmış değil.
İsviçre genelinde sel güvenliği tartışması
Rapor, iklim koşulları ve yoğun yağışlarla karşı karşıya kalan İsviçre’de taşkın koruma projelerinin zamanında tamamlanmasının önemini yeniden gündeme getirdi.
Sierre–Chippis örneği, teknik planlama kadar kamu kurumları arasındaki iş birliğinin de belirleyici olabildiğini ortaya koyuyor.
Kaynaklar: Valais Kantonu
İsviçre’nin Sesi | +41 Haber
www.isvicreninsesi.ch

İsviçre’den AGİT başkanlık krizine üç yıllık çözüm önerisi: Gözler Lugano zirvesinde

Zürih’teki Pöschwies Cezaevi yenilenecek: Hükümet 19 milyon franklık planlama bütçesini onayladı

Valais’te 2024 sel felaketiyle ilgili rapor açıklandı: Koruma önlemleri zamanında alınsaydı taşkın önlenebilir miydi?

İSVİÇRE’DE ARAÇ SİGORTALARINA 2027 ZAMMI!

İsviçre’de dizel tedarik sıkıntısı sürüyor: Zorunlu stoklardan kullanım dört hafta uzatıldı

İSVİÇRE’DE AKILLI GÖZLÜK ALARMI: GECE KULÜBÜNDE, RESTORANDA VE HAVUZDA GİZLİ ÇEKİM TEHLİKESİ!

İSVİÇRE VATANDAŞLIĞINDA 10 YIL ŞARTI 5 YILA DÜŞECEK Mİ? TÜRKİYE VATANDAŞLARINI DA İLGİLENDİREN KARAR 28 ŞUBAT 2027’DE VERİLECEK

MİGROS’TA BÜYÜK DEĞİŞİM! ÇALIŞANLARI VE MÜŞTERİLERİ NELER BEKLİYOR?

VAUD KANTONUNDA 7.093 HIRSIZLIK! POLİSTEN EV SAHİPLERİNE UYARI!

İSVİÇRE’DE HIRSIZLIK ALARMI! POLİSTEN ÜLKE GENELİNDE UYARI!


-
 Gündem2 Jahren ago
TELEGRAM’DA ŞOK EDEN GRUPLAR: TECAVÜZ AĞLARI VE K.O. DAMLALARI
-

 Ekonomi3 Jahren ago
İsviçre’de Maaş Dengesi: Ortalama bir Kişinin Maaşı 6788 CHF
-

 E-Dergi3 Jahren ago
İsviçre’nin Sesi Şubat 2024
-

 İsviçre3 Jahren ago
Dünyanın En İyi Sağlık Kurumları: İlk 250 Hastane Sıralamasında İsviçre’den 10 Hastane
-
 Yaşam3 Jahren ago
Kıskanç Kaynana Belirtileri: Gözden Kaçırmamanız Gereken 10 İşaret
-
Gündem2 Jahren ago
ERDOĞAN KARŞITI PAYLAŞIMLARI SIĞINMA BAŞVURUSUNDA HAKLI GEREKÇE OLARAK GÖRÜLMEDİ
-
Dünya2 Jahren ago
META’NIN COVİD-19 AŞILARIYLA İLGİLİ YANILTICI BİLGİ KARARI: İFADE ÖZGÜRLÜĞÜNÜ KISITLIYOR MU?
-
Gündem2 Jahren ago
TÜRKİYE’DEN GELEN SIĞINMA BAŞVURULARINA GETİRİLEN SERT UYGULAMALARA TEPKİ